Cybersecurity
Cyberveiligheid begint met inzicht in systemen, toegangen en risico’s. Zo voorkom je verstoringen in productie, kwaliteit en levering.
Bespreek jouw uitdagingOT-cybersecurity is geen
gewone IT
De productievloer is steeds vaker gekoppeld aan kantoorautomatisering, cloudomgevingen, leverancierssystemen en remote access. Dat geeft snelheid en inzicht, maar maakt OT-systemen ook kwetsbaarder. Juist daarom kun je OT-cybersecurity niet benaderen alsof het gewone IT is. Industriële systemen zijn oorspronkelijk vooral gebouwd voor betrouwbaarheid, capaciteit en continuïteit, niet voor digitale weerbaarheid. Maatregelen moeten daarom passen bij de realiteit van de fabriek.
Remote toegang vraagt om duidelijke regels
In een productieomgeving kun je niet zomaar elk systeem patchen, afsluiten of vervangen. Beschikbaarheid, veiligheid en continuïteit wegen altijd mee. Daarom bestaat er geen standaardoplossing voor OT-cybersecurity. Het gaat om risico’s terugbrengen naar een werkbaar niveau.
- Welke PLC’s, SCADA-systemen, Windows-servers of leveranciersaccounts zijn kritisch?
- Waar zitten kwetsbaarheden, bijvoorbeeld in verouderde software, openstaande remote access of back-ups die nooit getest zijn?
- Wie heeft toegang?
- Welke verbindingen zijn echt nodig?
- Welke maatregelen passen bij de manier waarop de fabriek werkt?
Actemium helpt met inzicht in de kwetsbaarheden van je productieomgeving en de daarbij horende risico’s met onze risk assessment. De uitkomsten vertalen we naar een praktische roadmap, afgestemd op jouw omgeving en maturity level. Door onze ervaring in industriële automatisering kennen we de productievloer, de installaties, de afhankelijkheden en de druk om te blijven draaien. Zo ontstaat een praktisch beeld van de grootste risico’s en de meest zinvolle vervolgstappen.
Industriële cybersecurity is maatwerk. Je beveiligt niet alleen systemen, maar ook de continuïteit van je productie.
Peter de Wit
Brand director bij Actemium
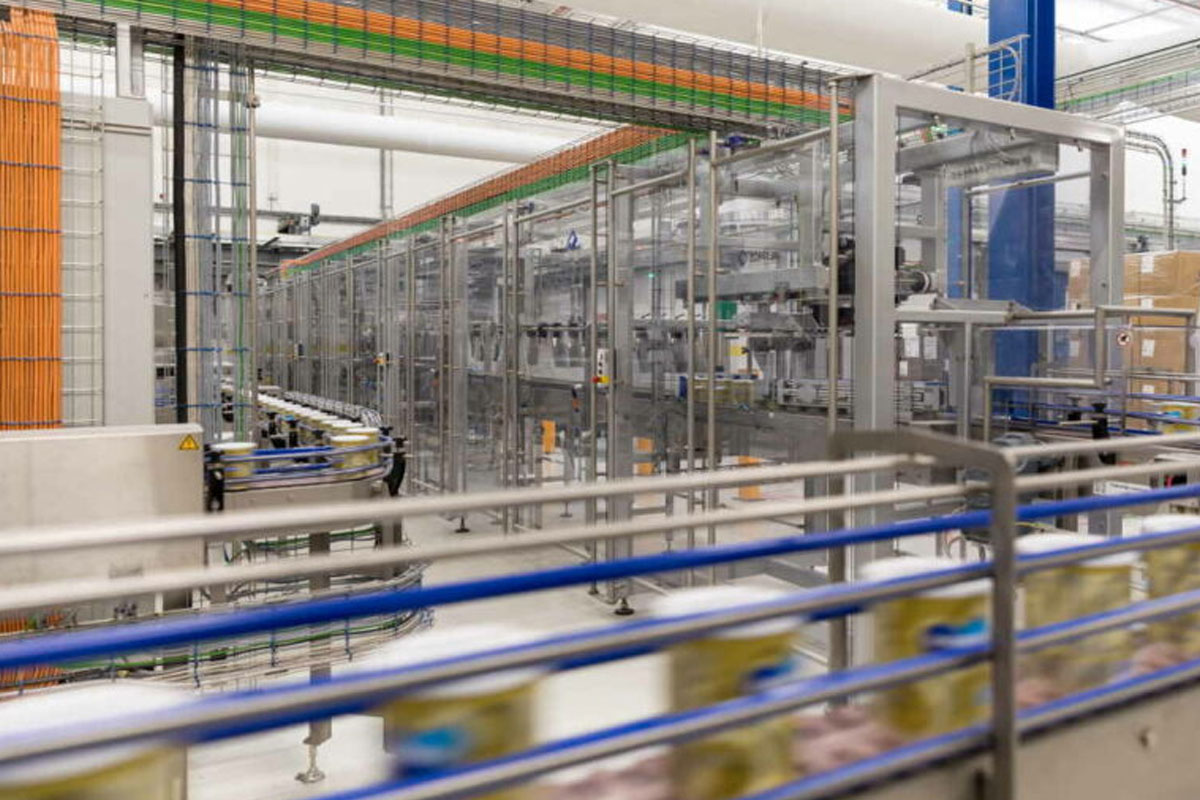
Cybersecurity in de praktijk: Danone Nutricia
Niet alles patchen, maar wel precies weten waar het risico zit.
- Uitdaging: Danone Nutricia wilde software en OT-systemen cybersecure houden, zonder onnodige productiestilstand of risico’s door updates die niet compatibel zijn met kritische assets.
- Oplossing: Actemium bracht via Risk Based Patch Management netwerkdeelnemers, versies, kwetsbaarheden en asset-criticaliteit in kaart en adviseerde per patch op risico, impact en noodzaak.
- Impact: Gericht inzicht in de grootste kwetsbaarheden, betere keuzes rond patchen of mitigeren en een structurele basis voor cybersecurity én asset management.
Eerst inzicht, dan weerbaarheid
Cyberveiligheid begint met overzicht. Zonder actuele asset inventory is niet duidelijk welke hardware en software het proces besturen, welke versies draaien en waar kwetsbaarheden zitten.
Daarna volgen passende maatregelen. Denk aan netwerksegmentatie, patchmanagement, back-upstrategie, accountbeleid, awareness-training, system hardening, monitoring en incident response. Niet als losse acties, maar als onderdeel van een cybersecurity-aanpak die past bij de productieomgeving.
Uitgelicht thema's
Wil je veiligheid sterker verankeren in je organisatie?
Maak veiligheid minder afhankelijk van regels en meer onderdeel van houding, gedrag en dagelijkse keuzes. Bespreek je vraagstuk met een expert van Actemium.
Wil je meer weten?
Ontdek hoe Actemium jouw uitdagingen vertaalt naar slimme, duurzame oplossingen.